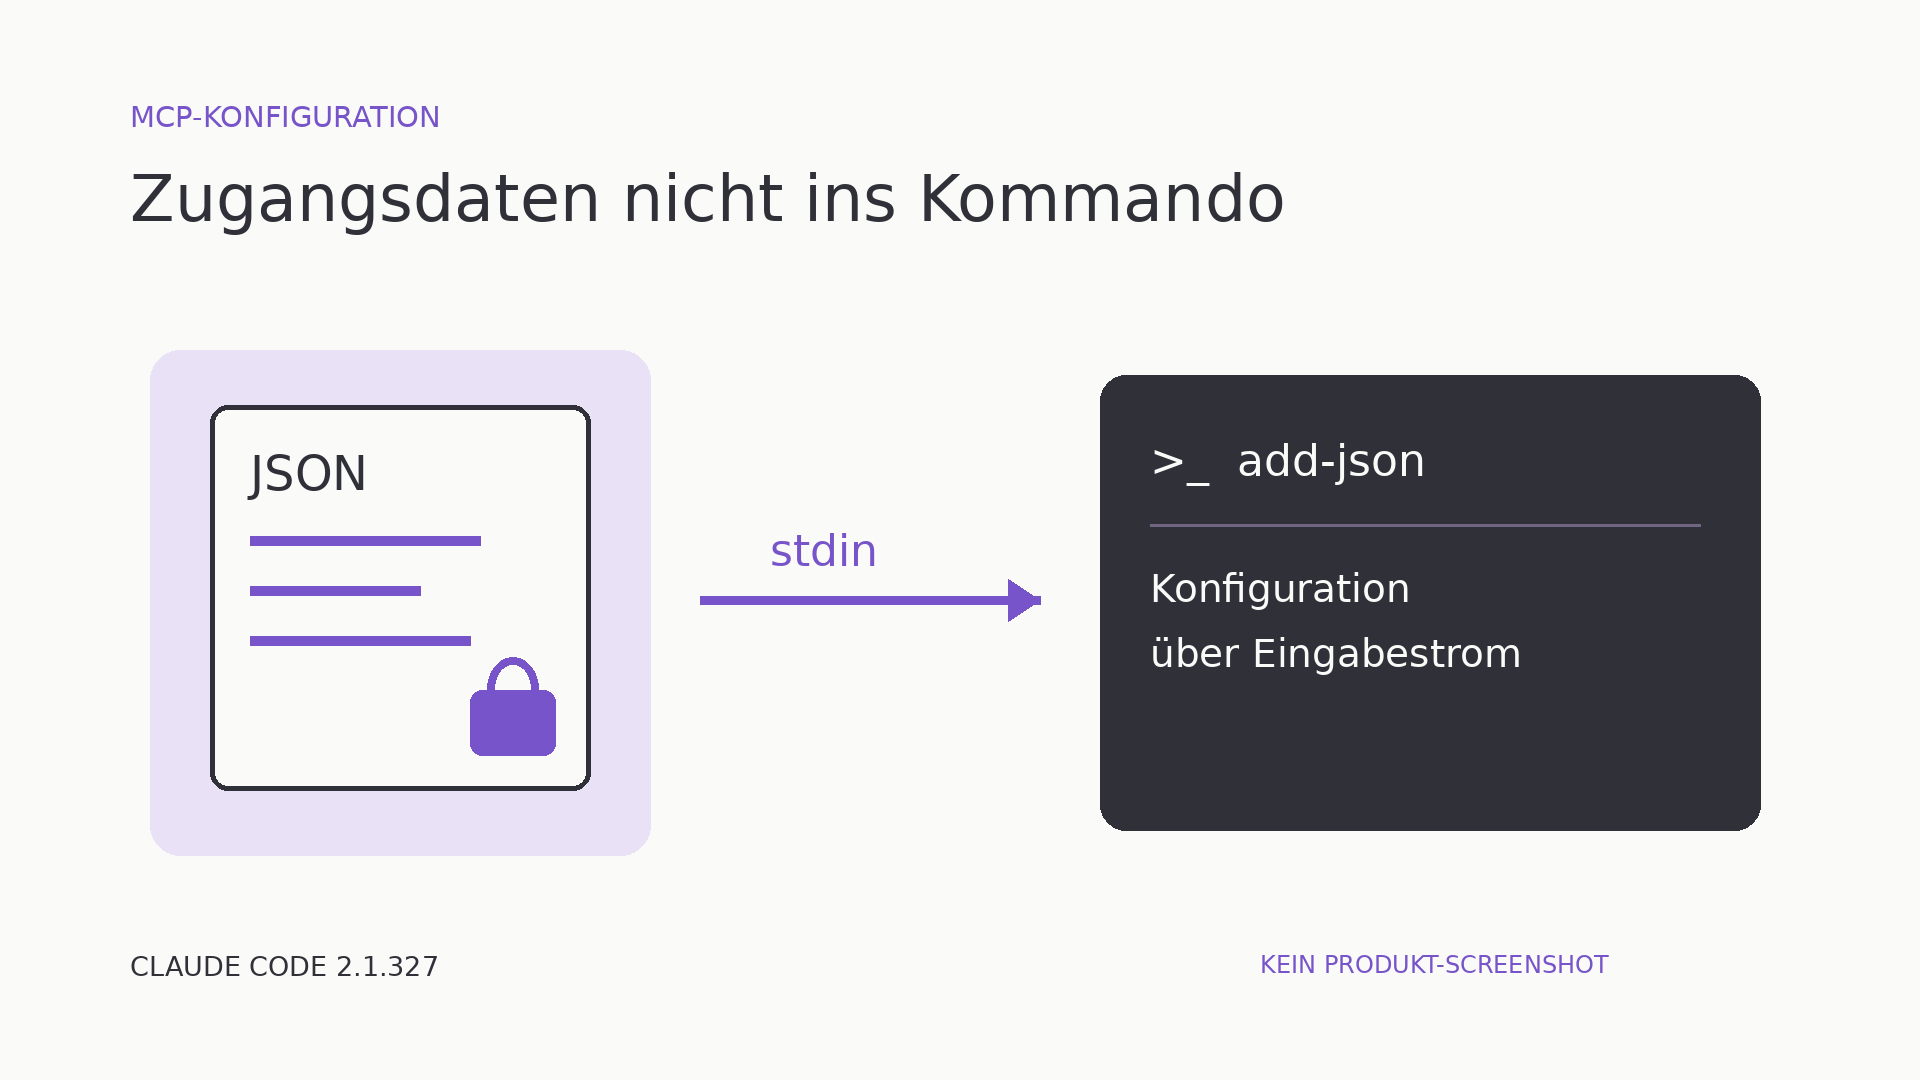
Claude Code kann MCP-Konfigurationen seit Version 2.1.327 über die Standardeingabe einlesen. Dafür nennen die offiziellen Versionshinweise eine neue Aufrufform. Mit dem beispielhaften Servernamen demo lautet sie claude mcp add-json demo -. Der abschließende Bindestrich steht hier für JSON aus dem Eingabestrom statt aus einem mitgegebenen JSON-Befehlsargument. Laut Anthropic können Tokens dadurch aus der Kommandozeile herausgehalten werden. Diese Variante ist nicht innerhalb einer laufenden Claude-Code-Sitzung verfügbar.
Das am 17. November 2026 veröffentlichte Update ist für kleine IT-Dienstleister interessant, die Claude Code bereits mit eigenen Werkzeugen verbinden. Es ist dagegen kein Anlass, allein deshalb einen neuen KI-Assistenten einzuführen. Die Änderung betrifft einen konkreten Einrichtungsschritt, nicht die grundsätzliche Vertrauenswürdigkeit einer solchen Anbindung.
Eine kleine Änderung an einer empfindlichen Stelle
MCP steht für Model Context Protocol. Über solche Anbindungen können KI-Anwendungen auf zusätzliche Werkzeuge zugreifen. Bei der Einrichtung muss klar sein, welcher Server angesprochen wird und welche Zugangsdaten er benötigt. Genau diese Konfiguration ist hier der relevante Übergabepunkt.
Steht ein geheimer Wert direkt in einem eingegebenen Shell-Befehl, kann er je nach Umgebung beispielsweise in der Befehlshistorie oder in aufgezeichneten Befehlszeilen auftauchen. Die neue Eingabevariante ermöglicht es, den JSON-Inhalt getrennt vom Befehlsargument zu übergeben. Das ist eine eng begrenzte Verbesserung: Sie verändert den Eingabeweg bei der Einrichtung.
Die Neuerung ist sowohl in den Versionshinweisen als auch im Changelog des zugehörigen festen Code-Stands dokumentiert. Daraus folgt keine Zusage, dass anschließend keine Zugangsdaten gespeichert oder protokolliert werden. Auch eine vorgelagerte Methode, die den Eingabestrom erzeugt, kann Geheimnisse offenlegen. Wer einen Token zunächst in einen anderen Shell-Befehl schreibt, hat das Problem möglicherweise nur verschoben.
Was Ihre technische Betreuung getrennt prüfen sollte
Für die betriebliche Bewertung sind drei Fragen hilfreich. Erstens: Wie gelangen die Zugangsdaten in die Konfiguration? Zweitens: Wo bleibt diese Konfiguration nach der Einrichtung gespeichert? Drittens: Was darf der angebundene Server mit diesen Rechten tatsächlich tun?
Nur die erste Frage wird durch die neue stdin-Variante unmittelbar berührt. Eine passende Zugriffsbeschränkung auf gespeicherte Konfigurationen, nachvollziehbare Protokollierung und ein geregelter Austausch von Zugangsdaten bleiben eigene Aufgaben. Ebenso müssen Sie prüfen lassen, welche Informationen ein MCP-Server erhält und welche Aktionen seine Werkzeuge auslösen können.
Ein sicherer Eingabeweg ersetzt deshalb weder die Auswahl eines vertrauenswürdigen Servers noch begrenzte Berechtigungen. Er ist auch kein Nachweis für Datenschutzkonformität. Für Dienstleister mit mehreren Kundenumgebungen ist insbesondere die Trennung der jeweiligen Zugänge wichtiger als die Bequemlichkeit einer gemeinsamen Einrichtung.
Ein hypothetischer Pilot für einen kleinen IT-Dienstleister
Angenommen, ein kleines Systemhaus möchte einen internen Testassistenten mit einer erfundenen Wissenssammlung verbinden. Die folgende Skizze ist ein möglicher Pilot, kein durchgeführter Kundentest.
Die technische Betreuung würde zunächst eine isolierte Testumgebung, einen bekannten Testserver und kurzlebige Testzugänge bereitstellen. Produktive Kundendaten, echte Ticketsysteme und schreibende Zugriffe blieben ausgeschlossen. Eine vorbereitete JSON-Konfiguration würde außerhalb des Projektarchivs mit eingeschränkten Dateirechten liegen. Ihr konkreter Aufbau müsste zur verwendeten Anbindung passen; dieser Beitrag liefert dafür bewusst keine universelle Konfigurationsvorlage.
Anschließend würde das Team die dokumentierte stdin-Variante außerhalb einer laufenden Claude-Code-Sitzung nachvollziehen. Entscheidend wäre nicht nur, dass die Verbindung zustande kommt. Die Abnahme müsste auch kontrollieren, dass der geheime Testwert nicht als JSON-Befehlsargument verwendet wurde und nicht durch einen vorgeschalteten Befehl oder ein Einrichtungsprotokoll erneut offengelegt wird.
Danach wären die gespeicherte Konfiguration und die tatsächlich verfügbaren Werkzeugrechte zu prüfen. Ein sinnvoller Gegenversuch wäre ein abgelaufener Testzugang: Die Verbindung sollte scheitern, ohne dass die Fehlersuche das Geheimnis unnötig sichtbar macht. Zum Abschluss würde das Team den Testzugang widerrufen und festhalten, welche lokalen Dateien und Protokolle bereinigt werden müssen.
Grenzen und nächster Schritt
Wir haben Version 2.1.327 nicht installiert oder praktisch getestet. Es liegen diesem Beitrag weder gemessene Sicherheitsverbesserungen noch Zeitersparnisse zugrunde. Die Herstellerangabe belegt die neue Eingabeoption und ihre Sitzungsgrenze, nicht die Sicherheit einer konkreten Kundenumgebung. Auch Risiken durch manipulierte Inhalte oder zu weit reichende Werkzeugrechte verschwinden dadurch nicht.
Wenn Sie bereits Claude Code mit MCP einsetzen, lassen Sie Ihre technische Betreuung den bisherigen Einrichtungsweg prüfen. Beginnen Sie mit der Frage, ob dabei überhaupt geheime Werte als Befehlsargumente auftauchen. Falls ja, prüfen Sie die neue Variante mit Testdaten und dokumentieren Sie zugleich Speicherung, Rechte und Widerruf. Das ist ein überschaubarer nächster Schritt, ohne aus einer einzelnen Produktänderung ein pauschales Sicherheitsversprechen abzuleiten.
Quellen
- Claude Code v2.1.327: Offizielle Versionshinweise, veröffentlicht am 17. November 2026 um 23:17 Uhr UTC.
- Claude Code: Changelog am festen Commit der Version, separates Veröffentlichungsdatum unbekannt.
Mit KI-Unterstützung erstellt. Die Quellen sind im Beitrag verlinkt.
Blog abonnieren
Neue Blogartikel erscheinen im RSS-Feed, sobald sie veröffentlicht sind. Unser separater KI-Newsletter bündelt ausgewählte KI-Neuigkeiten und Praxiswissen für Unternehmen, ohne festen Versandrhythmus. Die freiwillige Anmeldung erfolgt mit Bestätigung und ist jederzeit widerrufbar. Sie löst keinen E-Mail-Versand jedes Blogartikels aus.